
Autentificare în doi pași (2FA): cum o activezi pe conturi

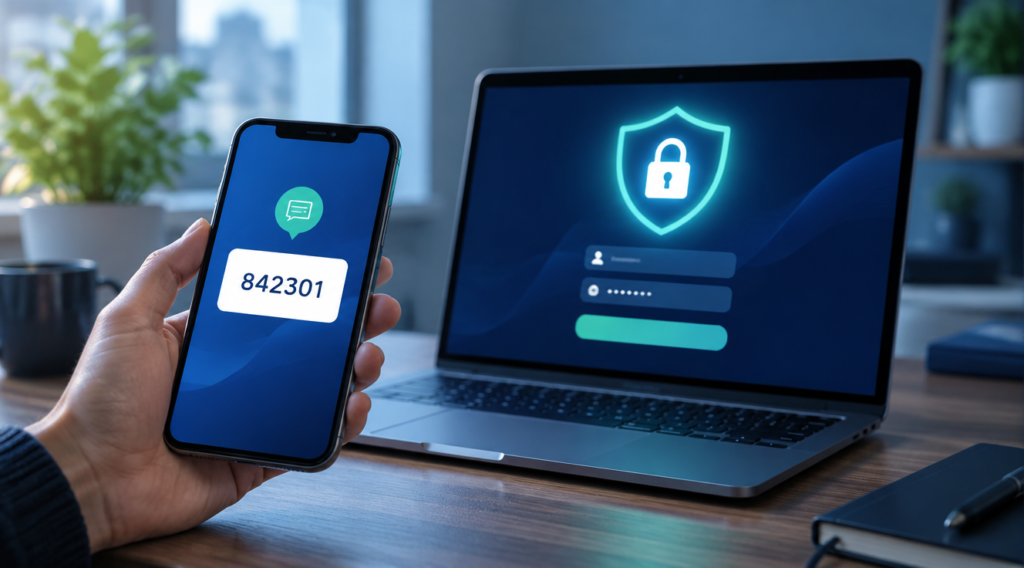
Autentificarea în doi pași (2FA) este o metodă de securitate care îți cere, pe lângă parolă, o a doua dovadă că tu ești proprietarul contului, de exemplu un cod din aplicație. O activezi din setările de securitate ale fiecărui cont și durează, de regulă, 2-5 minute. Chiar dacă cineva îți află parola, fără al doilea factor nu poate intra.
Ce este autentificarea în doi pași și de ce contează?
Parolele se fură, se ghicesc sau se refolosesc pe mai multe site-uri. 2FA rezolvă această slăbiciune prin combinarea a doi factori diferiți: ceva ce știi (parola) și ceva ce ai (telefonul, o cheie fizică) sau ceva ce ești (amprenta).
Atacatorii folosesc scurgeri de date, phishing și programe care testează automat parole. Un al doilea factor face aceste metode mult mai puțin eficiente.
Ce spun statisticile despre eficiența 2FA?
- Potrivit Microsoft (Security Blog, 2019), autentificarea multifactor poate bloca peste 99,9% dintre atacurile automate asupra conturilor.
- Google (studiu realizat cu NYU și UC San Diego, 2019) arată că un SMS de recuperare blochează 100% dintre boții automatizați, 96% dintre atacurile de phishing în masă și 76% dintre atacurile țintite; o cheie de securitate blochează 100% dintre ele.
- Verizon, în raportul Data Breach Investigations Report 2023, arată că factorul uman, inclusiv credențialele furate și phishingul, este implicat în aproximativ 74% dintre breșe.
Ce metode de 2FA există și care este cea mai sigură?
Nu toate metodele oferă același nivel de protecție. Orice 2FA este mai bun decât lipsa lui, dar alege metoda cea mai puternică disponibilă pe fiecare cont.
| Metodă | Nivel de securitate | Avantaje | Dezavantaje |
|---|---|---|---|
| SMS | Mediu | Simplu, fără aplicații | Vulnerabil la SIM swapping și interceptare |
| Aplicație de autentificare (TOTP) | Ridicat | Funcționează offline, gratuit | Necesită transfer la schimbarea telefonului |
| Notificare push | Ridicat | Confirmare rapidă | Risc de aprobare din greșeală |
| Cheie fizică (FIDO2/passkey) | Foarte ridicat | Rezistă la phishing | Cost, risc de pierdere |
Este SMS-ul suficient de sigur?
Este mai bun decât nimic, dar nu este ideal. Dacă un atacator îți preia numărul de telefon, primește și codurile. Pentru e-mail, bancă și conturi financiare, preferă o aplicație sau o cheie fizică.
Pe ce conturi ar trebui să activezi 2FA mai întâi?
Începe cu conturile care, dacă sunt compromise, le deschid pe celelalte sau implică bani. Folosește această ordine de prioritate:
- E-mailul principal (Gmail, Outlook, Yahoo), pentru că prin el se resetează parolele altor conturi.
- Banca online și aplicațiile de plată (PayPal, Revolut).
- Managerul de parole.
- Conturile de socializare (Facebook, Instagram, LinkedIn, X).
- Stocarea în cloud (Google Drive, iCloud, Dropbox).
- Conturile de magazine online cu carduri salvate.
Cum activezi 2FA pe Google, Facebook și Instagram?
Pașii diferă ușor de la o platformă la alta, dar logica este aceeași. Meniurile se pot schimba, așa că dacă nu găsești o opțiune, caută „securitate” în setări.
Cum activezi verificarea în doi pași pe contul Google?
- Deschide myaccount.google.com și intră la secțiunea „Securitate”.
- Selectează „Verificarea în doi pași” și apasă „Începeți”.
- Confirmă parola, apoi alege metoda: solicitare Google, aplicație de autentificare sau cheie de securitate.
- Adaugă un număr de telefon de rezervă și descarcă codurile de rezervă.
Cum o activezi pe Facebook și Instagram?
Pe Facebook intră în Setări, apoi în Centrul de conturi, la „Parolă și securitate” și „Autentificare în doi pași”. Alege aplicația de autentificare, scanează codul QR și introdu codul din șase cifre. Pe Instagram parcursul este similar, din Centrul de conturi.
Cum o activezi la banca online?
Majoritatea băncilor din România cer deja un al doilea factor, de obicei o aprobare în aplicația mobilă sau un cod SMS. Verifică în aplicație la secțiunea „Securitate” dacă ai opțiuni mai puternice, precum biometria, și activează notificările pentru fiecare tranzacție.
Cum folosești o aplicație de autentificare?
Aplicațiile precum Google Authenticator, Microsoft Authenticator, Authy sau 2FAS generează coduri care se schimbă la 30 de secunde. Nu depind de rețeaua mobilă, deci merg și în străinătate.
- Instalează aplicația din magazinul oficial.
- În contul dorit, alege opțiunea „Aplicație de autentificare”.
- Scanează codul QR afișat.
- Introdu codul generat pentru a confirma.
- Salvează codurile de rezervă într-un loc sigur.
Ce se întâmplă dacă îți pierzi telefonul? Un exemplu practic
Mihaela, freelancer din Cluj, și-a activat 2FA pe Gmail cu o aplicație, dar nu a salvat codurile de rezervă. Când și-a schimbat telefonul, a pierdut accesul la aplicație și a trebuit să parcurgă o recuperare a contului care a durat patru zile, timp în care nu și-a putut citi e-mailurile de la clienți.
După incident, a aplicat trei reguli simple: a imprimat codurile de rezervă și le-a păstrat într-un dosar, a adăugat o cheie de securitate ca a doua metodă și a trecut la o aplicație cu backup criptat. De atunci, o schimbare de telefon îi ia zece minute.
Cum eviți blocarea din cont?
- Păstrează codurile de rezervă offline, nu într-o poză din galerie.
- Configurează cel puțin două metode de verificare.
- Actualizează numărul de telefon de recuperare când îl schimbi.
- Înainte de a reseta telefonul, mută aplicația de autentificare pe noul dispozitiv.
Ce greșeli trebuie să eviți când folosești 2FA?
Chiar și cu 2FA activ, rămân riscuri. Cea mai frecventă greșeală este să introduci codul pe un site fals, care imită pagina reală. Verifică mereu adresa din browser înainte de a te autentifica.
Nu aproba niciodată o notificare pe care nu ai inițiat-o. Atacurile de tip „oboseală de notificări” trimit zeci de cereri, sperând că le aprobi din plictiseală. Nu transmite nimănui codul primit, nici măcar unui presupus angajat al băncii.
Menține și parole unice și lungi. 2FA completează parola, nu o înlocuiește. Un manager de parole te ajută să ai câte o parolă diferită pentru fiecare cont.
Întrebări frecvente
Autentificarea în doi pași este gratuită?
Da, pe majoritatea platformelor este gratuită, inclusiv aplicațiile de autentificare. Singurul cost posibil este achiziția unei chei fizice de securitate, care costă de obicei între 25 și 70 de euro.
Pot folosi 2FA fără număr de telefon?
Da. Poți folosi o aplicație de autentificare, o cheie fizică sau coduri de rezervă. Unele servicii cer totuși un număr pentru recuperare, dar nu este obligatoriu ca metodă principală.
Ce fac dacă nu mai primesc codurile prin SMS?
Verifică semnalul și numărul asociat contului. Apoi folosește codurile de rezervă sau altă metodă configurată. Dacă nu ai niciuna, urmează procedura oficială de recuperare a contului.
2FA mă protejează complet de hackeri?
Nu complet, dar reduce drastic riscul. Atacurile sofisticate de phishing pot păcăli unele metode, de aceea cheile fizice și passkey-urile sunt cele mai sigure. Combină 2FA cu prudență și parole unice.
Cât de des trebuie să introduc codul?
Nu la fiecare autentificare. Poți marca dispozitivul ca fiind de încredere, iar serviciul va cere codul doar la dispozitive noi sau la activități suspecte.
Pașii tăi următori
Nu e nevoie să securizezi totul într-o zi. Urmează acest plan simplu și vei avea o protecție solidă în mai puțin de o oră.
- Activează 2FA pe e-mailul principal, astăzi.
- Instalează o aplicație de autentificare și salvează codurile de rezervă.
- Securizează banca și conturile de plată.
- Treci apoi la rețelele sociale și la cloud.
- Programează-ți o verificare a setărilor de securitate peste șase luni.
Articole Relevante
Rețea Wi-Fi pentru oaspeți: de ce o activezi și cum o configurezi
O rețea Wi-Fi pentru oaspeți îți protejează dispozitivele și parolele principale, chiar dacă ai...
Cum intri în setările routerului: 192.168.0.1 / 192.168.1.1
Accesul în interfața routerului durează un minut, dacă știi adresa IP corectă și datele...
Cum reduci latența Wi-Fi pentru jocuri și streaming acasă: pașii care chiar contează
Cablul Ethernet, poziția routerului, canalul potrivit și o configurare corectă a QoS aduc mai...